AnyShare-AnyShare Family 7 非密环境下开启共享审核,对大目录发起共享时共享失败,提示服务异常
关键字
共享审核、csflevel、efast-private
适用产品
- AnyShare Enterprise 7.0.x.x
- AnyShare Express 7.0.x.x
问题描述
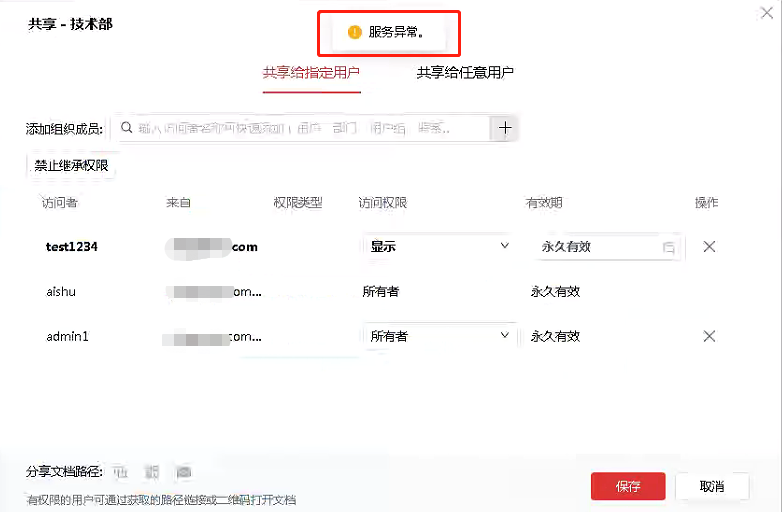
AnyShare 非密环境下开启共享审核,对大目录发起共享时共享失败,提示服务异常
注意:大目录定义为文件总数超过 10000 的目录,实际场景中同样受服务器处理性能影响。
问题影响
无法完成共享操作。
问题原因
开启共享审核后需要获取文件夹下所有文件的中的最大密级,如果文件数太多,存在超时情况。
解决方案
为了解决该问题,非密环境下可以关闭获取密级开关,参考如下步骤进行操作:
警告:修改数据库及重启服务为风险操作,请确认操作准确性,建议协调操作窗口。
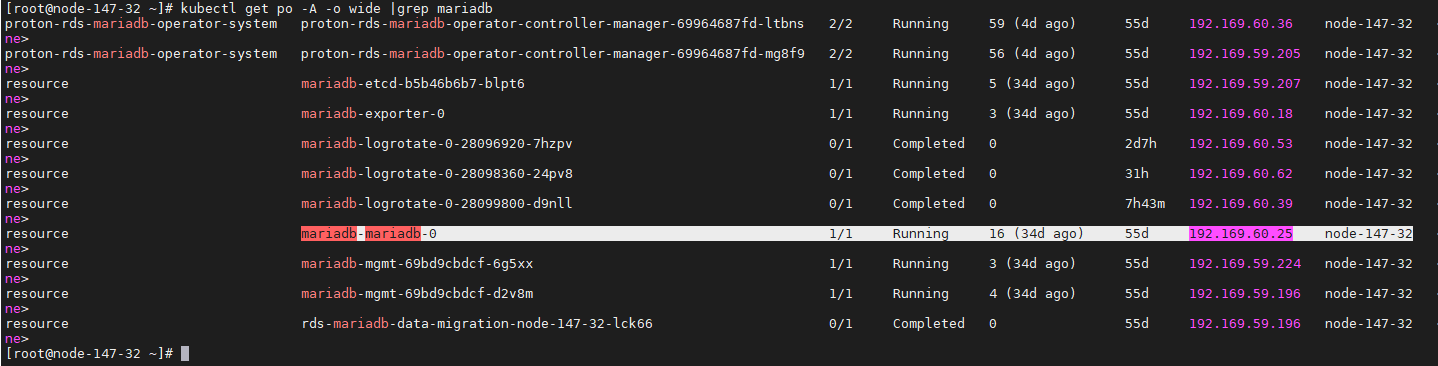
1.通过 SSH 登录到 AnyShare 节点,执行如下命令,找到 mariadb 数据库 pod,下图以 mariadb-0 为例。
kubectl get po -A -o wide |grep mariadb
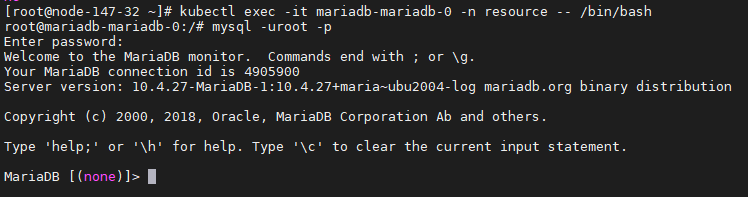
2.执行如下命令,通过 kubectl 命令进入容器,并登录数据库。
kubectl exec -it mariadb-mariadb-0 -n resource -- /bin/bash
mysql -uroot -p
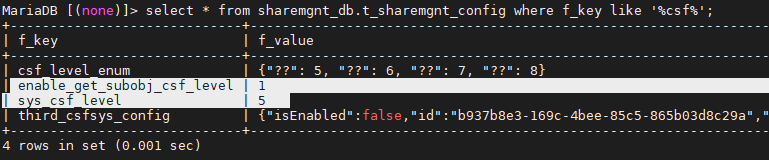
3.执行 SQL 语句,确认当前数据库表字段值,如下图 enable_get_subobj_csf_level 值为 1,且 sys_csf_level 值为 5。表示系统密级为 非密,且获取密级开关为开启状态。
select * from sharemgnt_db.t_sharemgnt_config where f_key like '%csf%';
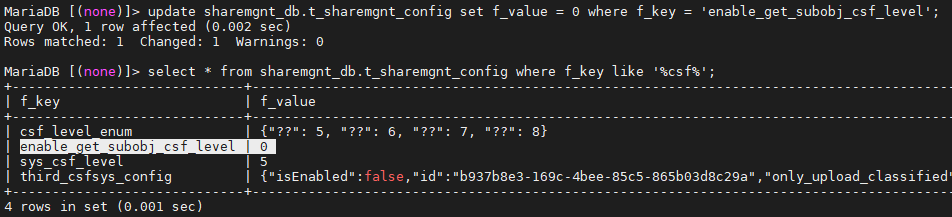
4.执行 SQL 语句,将获取密级开关设置为关闭。
update sharemgnt_db.t_sharemgnt_config set f_value = 0 where f_key = 'enable_get_subobj_csf_level';
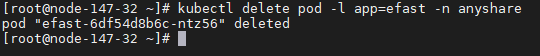
5.在非业务、或者业务低峰期重启 efast 服务 pod,重启后,共享即可恢复正常。
kubectl delete pod -l app=efast -n anyshare
更多信息
AnyShare 默认系统密级为非密,如需调整系统密级,可参考爱数文档中心系统密级设置进行操作。